Apps creadas con IA expuestas: lo que la filtración de Grok enseña a las pymes
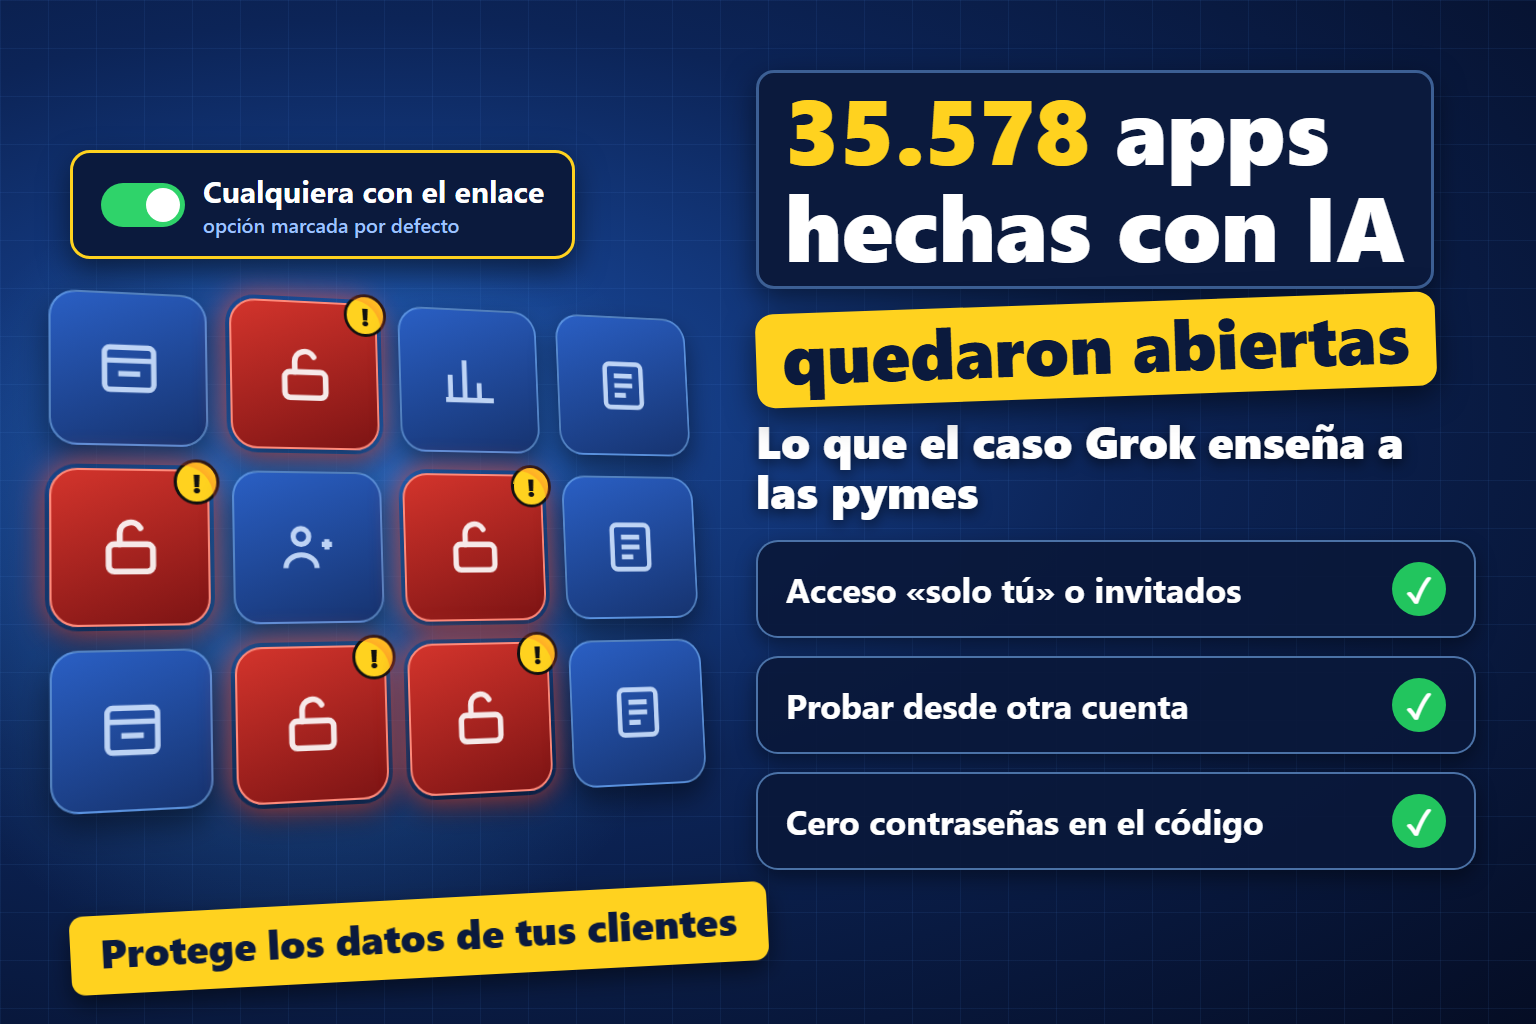
El 10 de noviembre de 2026 la firma de seguridad Claroc publicó que 35.578 aplicaciones creadas con Grok, el asistente de inteligencia artificial de xAI, se podían abrir sin iniciar sesión. Eran el 94,7 % de las 37.571 apps de ese tipo que seguían en línea. Entre ellas había listas de personal de hospitales, contraseñas en texto plano y documentos comerciales de SpaceXSI, la empresa que resultó de la fusión de SpaceX y xAI.
La causa no fue un ataque. Al publicar una app, Grok dejaba marcada por defecto la opción «cualquiera con el enlace», y esos enlaces se podían encontrar en registros públicos de DNS. Cualquier empresa que deje a sus empleados crear herramientas con IA tiene el mismo riesgo, sea con Grok o con otra plataforma.
Qué encontró Claroc
Grok tiene una función que convierte una descripción escrita en el chat en una aplicación funcional, publicada en una dirección propia bajo el dominio grok.me. Es lo que se conoce como desarrollo por conversación o «vibe coding»: la persona no escribe código, lo pide.
El investigador Asaf Aprozper, de Claroc, reunió 43.601 nombres de apps bajo grok.me, probó 43.551 y encontró 37.571 activas. Cargó la primera página de cada una desde internet, sin iniciar sesión, y revisó las copias guardadas. Estos son los resultados que publicó:
- 35.578 apps abrían para cualquier visitante. Solo 1.993 pedían identificación.
- Cerca de una de cada diez apps abiertas tenía información interna, sensible o personal. Por una muestra revisada a mano, Claroc calcula que entre 650 y 800 contenían datos privados.
- Alrededor del 2 % tenía información de gravedad alta o crítica.
- 24 apps abiertas eran de empleados de SpaceXSI y X. Claroc identificó además a otras 30 organizaciones, 26 de ellas con más de 1.000 empleados y 6 de la lista Fortune 500.
Entre los datos expuestos había un resumen de cuidados intensivos de un paciente con resultados de laboratorio, la lista de más de 3.500 empleados de un grupo hospitalario, el tablero de turnos de un cuerpo de bomberos con nombres y números de placa, la lista de más de 1.000 conductores de una transportadora con sus correos personales y una planilla de horas cuyo código mostraba 18 cuentas con contraseña en texto plano. Infobae, citando a Ars Technica, agrega un trabajo con 3.784 exámenes médicos de obreros de una constructora peruana.
Por qué un enlace «privado» no era privado
Cada app publicada en Grok recibe un nombre de cuatro palabras al azar, del tipo nombre.grok.me. Parece imposible de adivinar. El problema es que ese nombre es un subdominio, y la primera vez que alguien lo abre el navegador consulta el DNS, el sistema que traduce nombres en direcciones de internet. Muchas de esas consultas quedan registradas en servicios de DNS pasivo, y quien tenga acceso a esos registros puede buscar todos los nombres que terminan en grok.me.
Claroc explica que por eso no necesitó adivinar nada. Los nombres ya estaban listados. Lo mismo puede ocurrir en otras plataformas que asignan un subdominio a cada app publicada. Claroc menciona a Replit, Base44, Google AI Studio, v0 y Bolt. En ChatGPT la app de prueba quedó en «solo yo» por defecto y la dirección incluye el nombre del usuario, pero también aparece en DNS pasivo una vez que alguien la abre.
Los investigadores hicieron dos pruebas más con apps propias. Una app con base de datos y sin inicio de sesión permitió que un visitante externo agregara registros. Otra, pensada para un equipo y con inicio de sesión de Google o X, dejaba leer, editar y borrar registros a cualquier cuenta, porque el código agregaba al usuario al equipo antes de verificar si pertenecía a él.
Cómo respondió SpaceXSI
Claroc reportó el primer hallazgo el 8 de noviembre y el resto el 9. Según su informe, SpaceXSI no le respondió directamente. El 10 de noviembre la empresa retiró las 24 apps de sus empleados después de recibir preguntas de la prensa y declaró que las apps de Grok son privadas hasta que el creador decide compartirlas, que publicar exige varios pasos de confirmación y que las cuentas de empleados quedan en «solo tú» por defecto.
Claroc responde que para un usuario común la opción preseleccionada seguía siendo «cualquiera con el enlace» y que los pasos extra no protegen datos que ya quedaron públicos. Hay que tener en cuenta que Claroc vende herramientas para asegurar apps creadas con IA. Las cifras de exposición, sin embargo, coinciden en la cobertura de The Hacker News, Cybernews e Infobae.
Qué debe revisar una pyme que usa IA para crear herramientas
Muchas empresas pequeñas ya usan estos asistentes para armar un cotizador, una lista de clientes o un tablero de turnos en una tarde. La ganancia de tiempo es real. El caso Grok muestra que el riesgo está en la configuración de publicación, no en la IA que escribe el código. Claroc propone estas revisiones a organizaciones y creadores:
- Saber qué plataformas de creación con IA usan los empleados y buscar en DNS pasivo los dominios de esas plataformas.
- Confirmar que toda app con datos internos esté en «solo usuarios invitados» o «solo tú».
- Probar el acceso desde una cuenta externa para verificar que el inicio de sesión funciona de verdad.
- Revisar el código publicado en busca de nombres, correos y contraseñas, y despublicar las apps que ya no tienen dueño.
A esa lista conviene sumar una regla simple para el equipo: ningún dato de clientes, pacientes o empleados entra a una app creada con IA sin que alguien responsable revise quién puede verla. Si la app no necesita datos reales para funcionar, se prueba con datos de ejemplo.
Para quienes usan estas herramientas en marketing, el caso también toca la reputación. Una base de clientes expuesta en una app hecha en una tarde puede terminar en una denuncia ante la Superintendencia de Industria y Comercio, que en Colombia vigila la protección de datos personales bajo la Ley 1581 de 2012.
Preguntas frecuentes
¿Cuántas apps de Grok quedaron expuestas?
Según Claroc, 35.578 de las 37.571 apps activas se abrían sin iniciar sesión. Claroc estima que entre 650 y 800 contenían datos privados.
¿Fue un hackeo?
No. Las apps estaban publicadas con acceso para «cualquiera con el enlace», que era la opción preseleccionada, y sus direcciones aparecían en registros públicos de DNS.
¿Qué datos se filtraron?
Listas de personal de hospitales, información médica, turnos de bomberos, datos de conductores, contraseñas en texto plano y documentos comerciales internos de SpaceXSI y X.
¿Pasa lo mismo en otras plataformas?
Claroc señala que Replit, Base44, Google AI Studio, v0 y Bolt también asignan un subdominio a cada app, lo que deja el mismo rastro en DNS. El riesgo depende de la opción de acceso que elija el creador.
¿Cómo protejo una app hecha con IA?
Déjala en «solo tú» o «solo invitados», prueba el acceso desde otra cuenta, no pongas contraseñas en el código y despublica lo que ya no uses.
Fuentes: Claroc Research, The Hacker News e Infobae.
En Juam Monsalve Digital ayudamos a pymes de Medellín a usar inteligencia artificial en su marketing sin poner en riesgo los datos de sus clientes. Si tu equipo ya crea herramientas con IA y quieres revisar cómo están publicadas, escríbenos y agenda una asesoría.